
Autor: Ricardo Elias Puelles
Delitos contra la seguridad informática
Edición: Julio 2025
/Área: Penal
/SKU: 004394
/Formato: Tapa dura
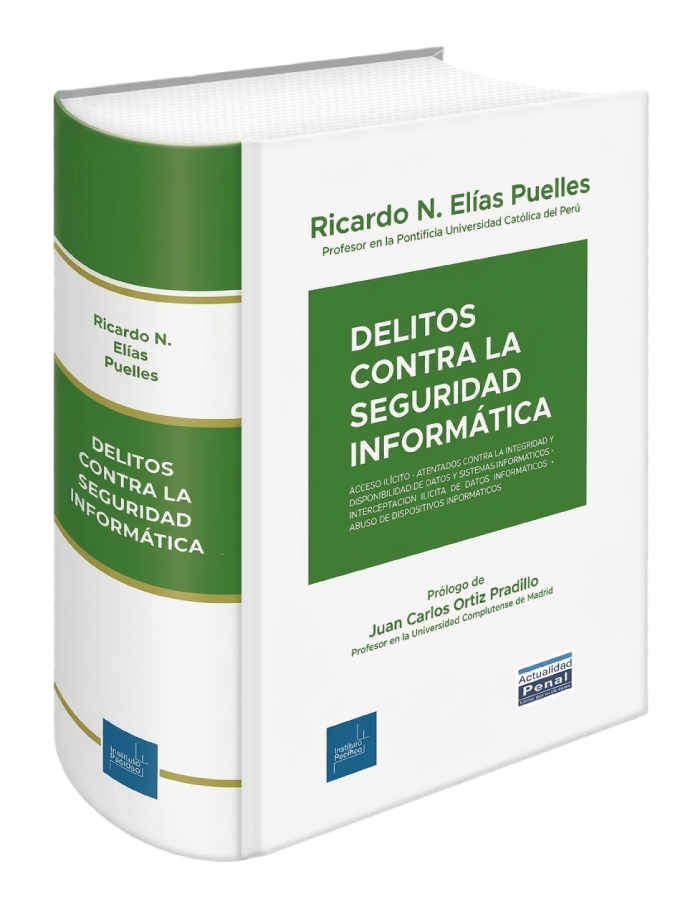
Autor: Ricardo Elias Puelles
Delitos contra la seguridad informática
Edición: Julio 2025
/Área: Penal
/SKU: 004394
/Formato: Tapa dura
Recíbelo en 24/48 horas
En esta obra, se transforma la complejidad de los ciberdelitos en guías aplicables directamente a la práctica penal. El libro integra análisis dogmático, comparado e internacional, abarcando la evolución legislativa desde 1991 hasta 2024. El autor define el bien jurídico seguridad informática a través de la confidencialidad, integridad y disponibilidad, examinando núcleos esenciales como el acceso ilícito, interceptación ilícita y el abuso de mecanismos, además de aclarar que la figura del "hacker" no equivale a la de un ciberdelincuente. Para el litigante o asesor, esta obra resulta fundamental al orientar sobre la teoría del caso, las imputaciones, las defensas técnicas, la gestión de evidencia electrónica y el diseño de compliance conforme a la Ley N.° 30096 y la Ley N.° 30424. Es una publicación exclusiva de Instituto Pacífico, consolidada como una referencia indispensable para bibliotecas y equipos de seguridad que buscan actualización continua.
Este libro se justifica en la necesidad urgente de dotar a los operadores jurídicos —y a la sociedad en general— de herramientas conceptuales y dogmáticas sólidas que permitan comprender y combatir el fenómeno de la ciberdelincuencia.
No se trata únicamente de describir conductas punibles, sino de desentrañar su sustrato técnico, jurídico y social, identificando con precisión los bienes jurídicos afectados, las técnicas utilizadas por los delincuentes y las posibles respuestas del derecho penal.
La obra ofrece un análisis sistemático y comparado de los principales delitos informáticos, integrando no solo el enfoque normativo nacional, sino también el marco internacional en que estos ilícitos deben ser comprendidos y abordados.
No solo está destinada a juristas, fiscales, jueces y operadores del sistema penal, es también una herramienta indispensable para los profesionales de las tecnologías de la información, legisladores, estudiantes e incluso usuarios que desean comprender los desafíos y respuestas que, como sociedad, debemos articular frente a una criminalidad que ha cruzado todas las fronteras.
Agradecimientos
Prólogo
Presentación
Abreviaturas
Introducción
CAPÍTULO 1
LA CIBERDELINCUENCIA COMO UN FENÓMENO GLOBAL
1.1. Introducción
1.2. De internet a la sociedad de la información
1.3. El impacto global de las tecnologías de la información y la comunicación
1.3.1. Las tecnologías de la información y la comunicación
1.3.2. El impacto positivo de las TIC
1.3.2.1. A nivel industrial
1.3.2.2. A nivel social
1.3.2.3. A nivel educativo
1.3.2.4. A nivel judicial
1.3.3. El impacto negativo de las TIC: facilitan la comisión de delitos y crean otros tantos
1.4. Ciberataques puros, réplica y de contenido
1.4.1. Ciberataques puros
1.4.1.1. Hacking
1.4.1.2. Malware intrusivo
1.4.1.3. Malware destructivo
1.4.1.4. Ataques de insiders
1.4.1.5. Ataques DoS
1.4.1.6. Spam
1.4.1.7. Ciberocupación
1.4.1.8. Antisocial networks
1.4.1.9. Ciberguerra o cyberwar
1.4.1.10. Ciberactivismo o cyberhacktivism
1.4.2. Ciberataques réplica
1.4.2.1. Ciberfraudes
1.4.2.2. Phishing
1.4.2.3. Pharming
1.4.2.4. Scam
1.4.2.5. Auction fraud
1.4.2.6. Cyberspyware
1.4.2.7. Uso de sniffers
1.4.2.8. Ciberespionaje de empresas
1.4.2.9. Identity theft
1.4.2.10. Spoofing
1.4.2.11. DNS spoofing
1.4.2.12. ARP spoofing
1.4.2.13. IP spoofing
1.4.2.14. Web spoofing
1.4.2.15. Ciberblanqueo de capitales
1.4.2.16. Ciberextorsión
1.4.2.17. Ciberocupación
1.4.2.18. Cyberstalking
1.4.2.19. Cyberbullying
1.4.2.20. Online harassment
1.4.2.21. Sexting
1.4.2.22. Extorsión con imágenes de sexting
1.4.2.23. Online grooming
1.4.2.24. Ciberespionaje terrorista
1.4.3. Ciberataques de contenido
1.4.3.1. Distribución de pornografía infantil en internet
1.4.3.2. Ciberpiratería intelectual
1.4.3.3. Online hate speech
1.4.3.4. Ciberterrorismo
1.5. Conclusiones del capítulo.
CAPÍTULO 2
LA LUCHA INTERNACIONAL CONTRA LA CIBERCRIMINALIDAD
2.1. Introducción
2.2. Estudios y esfuerzos iniciales
2.3. Estados pioneros que incorporaron los delitos informáticos en la legislación local
2.4. Sistema europeo
2.4.1. Conferencia sobre aspectos criminológicos de los delitos económicos, 1976
2.4.2. Convenio N.º 108 del Consejo de Europa, para la protección de personas con respecto al tratamiento informatizado de datos personales, 1981
2.4.3. Recomendaciones de la OCDE, 1986
2.4.4. Recomendaciones del Consejo de Europa, 1989
2.4.5. Recomendaciones del Consejo de Europa, 1995
2.4.6. Protocolo adicional al Convenio N.º 108, relativo a autoridades de supervisión y flujos internacionales de datos, 2001
2.4.7. Convenio sobre la Ciberdelincuencia, 2001
2.4.8. Primer Protocolo adicional al Convenio sobre Ciberdelincuencia, relativo a la penalización de actos de naturaleza racista y xenófoba cometidos por medio de sistemas informáticos, 2003
2.4.9. Convenio del Consejo de Europa para la protección de los niños contra la explotación y el abuso sexual, 2007
2.4.10. Directiva 2016/680 del Parlamento Europeo y del Consejo de Europa, relativa a la protección de las personas físicas en lo que respecta al tratamiento de datos personales por parte de las autoridades competentes para fines de prevención, investigación, detección o enjuiciamiento de infracciones penales o de ejecución de sanciones penales y la libre circulación de dichos datos, 2016
2.4.11. Segundo Protocolo adicional al Convenio sobre la Ciberdelincuencia, relativo a la cooperación reforzada y la divulgación de prueba electrónica, 2022
2.5. Sistema interamericano
2.5.1. Segunda Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 1999
2.5.2. Tercera Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2000
2.5.3. Cuarta Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2002
2.5.4. Quinta Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2004
2.5.5. Estrategia Interamericana Integral para Combatir las Amenazas a la Seguridad Cibernética: un enfoque multidimensional y multidisciplinario para la creación de una cultura de seguridad cibernética, 2004
2.5.6. Sexta Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2006
2.5.7. Séptima Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2008
2.5.8. Octava Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2010
2.5.9. Declaración de Río sobre el Delito Cibernético, 2012
2.5.10. Novena Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2012
2.5.11. Convenio Iberoamericano de Cooperación sobre investigación, aseguramiento y obtención de prueba en materia de ciberdelincuencia, 2014
2.5.12. Décima Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2015
2.5.13. Décima Primera Reunión de Ministros de Justicia o de Ministros o Procuradores Generales de las Américas sobre Delito Cibernético, 2021
2.6. Sistema de Naciones Unidas
2.6.1. VIII Congreso de las Naciones Unidas, sobre prevención del delito y tratamiento del delincuente, 1990
2.6.2. X Congreso de las Naciones Unidas, sobre prevención del delito y tratamiento del delincuente. La delincuencia y la justicia frente a los retos del siglo XXI, 2000
2.6.3. Resolución 55/63, sobre la lucha contra la utilización de la tecnología de la información con fines delictivos, 2000
2.6.4. Resolución 56/121, sobre la lucha contra la utilización de la tecnología de la información con fines delictivos, 2001
2.6.5. Resolución 64/211, sobre la creación de una cultura mundial de seguridad cibernética y balance de las medidas nacionales para proteger las infraestructuras de información esenciales, 2009
2.6.6. XII Congreso de las Naciones Unidas sobre Estrategias amplias ante problemas globales: Los sistemas de prevención del delito y justicia penal y su desarrollo en un mundo en evolución, 2010
2.6.7. XIII Congreso de las Naciones Unidas sobre Prevención del Delito y Justicia Penal, 2015
2.6.8. Informe de la Reunión del Grupo de Expertos encargado de Realizar un Estudio Exhaustivo sobre el Delito Cibernético, 2020
2.6.9. XIV Congreso de las Naciones Unidas sobre Prevención del Delito y Justicia Penal, 2021
2.6.10. La Convención de las Naciones Unidas contra la Ciberdelincuencia, 2024. 159
2.7. Conclusiones del capítulo
CAPÍTULO 3
HISTORIA LEGISLATIVA DE LOS DELITOS CONTRA LA SEGURIDAD INFORMÁTICA
3.1. Introducción
3.2. Primer periodo: de 1991 al 2000
3.2.1. La interferencia telefónica (art. 162, CP), 1991
3.2.2. Tipificación de los delitos informáticos (arts. 207-A, 207-B y 207-CCP), 2000
3.3. Segundo periodo: del 2000 al 2013
3.3.1. Propuestas legislativas que no prosperaron
3.3.1.1. Periodo legislativo 2000-2001
3.3.1.2. Periodo legislativo 2001-2006
3.3.1.3. Periodo legislativo 2006-201
3.3.2. Incorporación de nuevos delitos informáticos al Código Penal
3.3.2.1. Penalización de la clonación o adulteración de terminales de telefonía celular (art. 222-A, CP), 2006
3.3.2.2. Elusión de medidas tecnológicas, productos destinados a la elusión de medidas tecnológicas y servicios destinados a la elusión de medidas tecnológicas (arts. 220-A, 220-B y 220-CCP), 2008
3.4. Tercer periodo: del 2013 a diciembre del 2023
3.4.1. Tráfico ilegal de datos (art. 207-D, CP), 2013
3.4.2. Ley N.º 30096 o Ley de Delitos Informáticos, 2013
3.4.3. Modificación de la Ley N.º 30096 o Ley de Delitos Informáticos, 2014
3.4.4. Periodo Legislativo 2016-2021
3.4.5. Adhesión del Perú al Convenio de Budapest, 2019
3.4.5.1. Declaraciones del Perú frente al Convenio de Budapest
3.4.5.2. Reservas del Perú frente al Convenio de Budapest
3.5. Cuarto periodo: de diciembre del 2023 a la actualidad
3.5.1. Modificaciones a la LDI: Decretos Legislativos 1591 y 1614, 2023
3.5.2. Incorporación de nuevos delitos a la LDI: Decreto Legislativo 1625 y Ley 32183, 2024
3.5.3. Suscripción del Segundo Protocolo Adicional al Convenio sobre la Ciberdelincuencia, 2024
3.5.4. Propuesta legislativa, 2024
3.6. Conclusiones del capítulo
CAPÍTULO 4
LA LEY DE DELITOS INFORMÁTICOS: CUESTIONES PRELIMINARES
4.1. Introducción
4.2. Funciones preventivas y retributivas de la LDI
4.3. Sistemas y datos informáticos
4.3.1. Sistemas informáticos
4.3.2. Datos informáticos
4.4. El uso de las TIC como medio comisivo
4.5. Bienes jurídicos protegidos en la LDI
4.6. La seguridad informática como bien jurídico protegido
4.6.1. Definición de seguridad informática
4.6.2. La seguridad informática como bien jurídico protegido
4.7. Elementos de la seguridad informática y actividad delictiva
4.7.1. Confidencialidad
4.7.2. Integridad
4.7.3. Disponibilidad
4.8. Actuación deliberada e ilegítima
4.8.1. Actuación deliberada
4.8.2. Actuación ilegítima
4.9. Ser hacker no significa ser ciberdelincuente
4.9.1. El tratamiento del término hacker en los medios de comunicación
4.9.2. Breves reflexiones sobre sesgos y prejuicios
4.9.3. Los sesgos y prejuicios pueden afectar la investigación criminal y la toma de decisiones
4.10. Conclusiones del capítulo
CAPÍTULO 5
ACCESO ILÍCITO O INTRUSISMO INFORMÁTICO
5.1. Introducción
5.2. Regulación en el Convenio sobre la Ciberdelincuencia
5.3. Regulación en la Convención de las Naciones Unidas contra la Ciberdelincuencia
5.4. Legislación comparada
5.5. Legislación nacional
5.5.1. Antecedentes normativos
5.5.2. Génesis legislativa
5.5.3. Evolución legislativa
5.5.4. Regulación actual
5.6. El bien jurídico penalmente protegido
5.7. El tipo penal de acceso ilícito
5.7.1. Elementos comunes
5.7.1.1. Sujetos
5.7.1.2. Tipo subjetivo
5.7.2. Las modalidades de acceso ilícito
5.7.2.1. Sin vulneración de medidas de seguridad
5.7.2.1.1. Acceso
5.7.2.1.2. Exceso
5.7.2.2. Con vulneración de medidas de seguridad
5.7.2.2.1. Acceso con vulneración de medidas de seguridad
5.8. Las situaciones de justificación en el delito de acceso ilícito
5.8.1. Penetration test y vulnerability assessment
5.8.2. ¿Acceso ilícito en ejercicio de la patria potestad?
5.9. Consumación
5.10. Concursos
5.11. Penalidad
5.12. Circunstancias agravantes
5.13. Propuesta normativa
5.14. Conclusiones del capítulo
CAPÍTULO 6
ATENTADO A LA INTEGRIDAD DE DATOS INFORMÁTICOS
6.1. Introducción
6.2. Regulación en el Convenio sobre la Ciberdelincuencia
6.3. Regulación en la Convención de las Naciones Unidas contra la Ciberdelincuencia.. 372
6.4. Legislación comparada
6.5. Legislación nacional
6.5.1. Antecedentes normativos
6.5.2. Génesis legislativa
6.5.3. Evolución legislativa
6.5.4. Regulación actual
6.6. El bien jurídico penalmente protegido
6.7. Tipicidad objetiva
6.7.1. Sujetos
6.7.2. Acciones típicas
6.7.2.1. Dañar, damaging
6.7.2.2. Introducir
6.7.2.3. Borrar, deletion
6.7.2.4. Deteriorar, deterioration
6.7.2.5. Alterar, altering
6.7.2.6. Suprimir, suppressing
6.7.2.7. Hacer inaccesible
6.7.3. Objeto del delito: datos informáticos
6.8. Tipicidad subjetiva
6.9. Las situaciones de justificación en el delito de atentado contra los datos informáticos
6.10. Consumación
6.11. Concursos
6.12. Penalidad
6.13. Circunstancias agravantes
6.14. Propuesta normativa
6.15. Conclusiones del capítulo
CAPÍTULO 7
ATENTADO A LA INTEGRIDAD DE SISTEMAS INFORMÁTICOS
7.1. Introducción
7.2. Regulación en el Convenio sobre la Ciberdelincuencia
7.3. Regulación en la Convención de las Naciones Unidas contra la Ciberdelincuencia.. 442
7.4. Legislación comparada
7.5. Legislación nacional
7.5.1. Antecedentes normativos
7.5.2. Génesis legislativa
7.5.3. Evolución legislativa
7.5.4. Regulación actual
7.6. El bien jurídico penalmente protegido
7.7. Tipicidad objetiva
7.7.1. Sujetos
7.7.2. Acción típica
7.7.2.1. Inutilizar
7.7.2.2. Impedir (el acceso)
7.7.2.3. Entorpecer
7.7.2.4. Imposibilitar
7.7.3. Objeto del delito
7.7.3.1. Funcionamiento
7.7.3.2. Prestación de servicios
7.8. Tipicidad subjetiva
7.9. Las situaciones de justificación en el delito de atentado a la integridad de sistemas informáticos
7.10. Consumación
7.11. Concursos
7.12. Penalidad
7.13. Circunstancias agravantes
7.14. Propuesta normativa
7.15. Conclusiones del capítulo
CAPÍTULO 8
INTERCEPTACIÓN ILÍCITA DE DATOS INFORMÁTICOS
8.1. Introducción
8.2. Regulación en el Convenio sobre la Ciberdelincuencia
8.3. Regulación en la Convención de las Naciones Unidas contra la Ciberdelincuencia
8.4. Legislación comparada
8.5. Legislación nacional
8.5.1. Antecedentes normativos
8.5.2. Génesis legislativa
8.5.3. Evolución legislativa
8.5.4. Regulación actual
8.6. El bien jurídico penalmente protegido
8.7. Tipicidad objetiva
8.7.1. Sujetos
8.7.2. Acciones típicas
8.7.2.1. Interceptar
8.7.3. Objeto del delito: datos informáticos y emisiones electromagnéticas
8.7.3.1. En transmisiones no públicas
8.7.3.2. Origen de las transmisiones
8.7.3.3. Emisiones electromagnéticas
8.7.4. Circunstancias agravantes específicas
8.7.4.1. Por el tipo de información
8.7.4.2. Por el riesgo que representa
8.7.4.3. Por la condición del agente
8.8. Tipicidad subjetiva
8.9. Las situaciones de justificación en el delito de interceptación ilícita de datos informáticos
8.9.1. Registro remoto de equipos informáticos
8.10. Consumación
8.11. Concursos
8.12. Penalidad
8.13. Circunstancias agravantes
8.14. Propuesta normativa
8.15. Conclusiones del capítulo
CAPÍTULO 9
ABUSO DE MECANISMOS Y DISPOSITIVOS INFORMÁTICOS
9.1. Introducción
9.2. Regulación en el Convenio sobre la Ciberdelincuencia
9.3. Regulación en la Convención de las Naciones Unidas contra la Ciberdelincuencia
9.4. Legislación comparada
9.5. Legislación nacional
9.5.1. Antecedentes normativos
9.5.2. Génesis legislativa
9.5.3. Evolución legislativa
9.5.4. Regulación actual
9.6. El bien jurídico penalmente protegido
9.7. Tipicidad objetiva
9.7.1. Sujetos
9.7.2. Acción típica
9.7.2.1. Fabricar
9.7.2.2. Diseñar
9.7.2.3. Desarrollar
9.7.2.4. Vender
9.7.2.5. Facilitar
9.7.2.6. Distribuir
9.7.2.7. Importar
9.7.2.8. Obtener
9.7.3. Objeto del delito: ¿mecanismos y dispositivos informáticos?
9.7.3.1. Mecanismos
9.7.3.2. Programas informáticos
9.7.3.3. Dispositivos
9.7.3.4. Contraseñas
9.7.3.5. Códigos de acceso
9.7.3.6. Cualquier otro dato informático
9.7.3.7. La finalidad maliciosa como única función
9.8. Tipicidad subjetiva
9.9. Las situaciones de justificación en el delito de abuso de mecanismos y dispositivos informáticos
9.10. Consumación
9.11. Concursos
9.12. Penalidad
9.13. Circunstancias agravantes
9.14. Propuesta normativa
9.15. Conclusiones del capítulo
CAPÍTULO 10
ESTUDIO DE PROYECTOS DE LEY RELACIONADOS A LOS CIBERDELITOS CONTRA LA SEGURIDAD INFORMÁTICA
10.1. Introducción
10.2. Proyecto de Ley N.º 5071/99-CR, Ley de Delitos Informáticos
10.2.1. Fórmula legal
10.2.2. Exposición de motivos
10.2.3. Comentarios
10.3. Proyecto de Ley N.º 5132/99-CR, Ley que propone establecer como figura típica penal los delitos informáticos
10.3.1. Fórmula legal
10.3.2. Considerando / exposición de motivos
10.3.3. Comentarios
10.4. Proyecto de Ley N.º 1744/2000, Ley que modifica los arts. 207-A, 207-B y 207-C del Título V del Libro II del Código Penal, DL 635 referente a los delitos informáticos
10.4.1. Fórmula legal
10.4.2. Considerando / exposición de motivos
10.4.3. Comentarios
10.5. Proyecto de Ley N.º 2226/2002-CR, Ley que modifica los arts. 207-A, 207-B y 207-C del Título V del Libro II del Código Penal, DL 635 referente a los delitos informáticos
10.5.1. Fórmula legal
10.5.2. Considerando / exposición de motivos
10.5.3. Comentarios
10.6. Proyecto de Ley N.º 7197/2003-CR, Ley que incorpora nuevas figuras delictivas al Código Penal sobre los delitos informáticos
10.6.1. Fórmula legal
10.6.2. Exposición de motivos
10.6.3. Comentarios
10.7. Proyecto de Ley N.º 10079/2003-CR, Ley que modifica el art. 207-B y agrega al Capítulo X (Delitos Informáticos) del Título V del Código Penal, los arts. 207-D, 207-E, 207-F y 207-G
10.7.1. Fórmula legal
10.7.2. Exposición de motivos
10.7.3. Comentarios
10.8. Proyecto de Ley N.º 11346/2004-CR, Ley que incorpora nuevas figuras delictivas al Código de Justicia Militar
10.8.1. Fórmula legal
10.8.2. Exposición de motivos
10.8.3. Comentarios
10.9. Proyecto de Ley N.º 11402/2004-CR, Ley que modifica el art. 207-A del Código Penal referido a los delitos informáticos
10.9.1. Fórmula legal
10.9.2. Exposición de motivos
10.9.3. Comentarios
10.10. Proyecto de Ley N.º 1318/2006-CR, Ley de represión de los delitos informáticos
10.10.1. Fórmula legal
10.10.2. Exposición de motivos
10.10.3. Comentarios
10.11. Proyecto de Ley N.º 1828/2007-CR, Ley que penaliza los delitos informáticos.. 630
10.11.1. Fórmula legal
10.11.2. Exposición de motivos
10.11.3. Comentarios
10.12. Proyecto de Ley N.º 3083/2008-CR, Ley que regula los delitos informáticos
10.12.1. Fórmula legal
10.12.2. Comentarios
10.13. Proyecto de Ley N.º 4279/2010-CR, Ley que propone crear un sistema regulador y sancionador respecto al uso de Tecnologías de Información y Comunicación (TICs)
10.13.1. Fórmula legal
10.13.2. Exposición de motivos
10.13.3. Comentarios
10.14. Proyecto de Ley N.º 34/2011-CR, Ley que regula los Delitos Informáticos
10.14.1. Fórmula legal
10.14.2. Exposición de motivos
10.14.3. Comentarios
10.15. Proyecto de Ley N.º 307/2011-CR, Ley especial sobre Delitos cometidos con el uso de las Tecnologías de la Información y Comunicación
10.15.1. Fórmula legal
10.15.2. Exposición de motivos
10.15.3. Comentarios
10.16. Proyecto de Ley N.º 1136/2011-CR, Ley que modifica el art. 207-C del Código Penal, incorporando el delito de robo de identidad virtual e incorpora el art. 207-D, delito informático agravado
10.16.1. Fórmula legal
10.16.2. Exposición de motivos
10.16.3. Comentarios
10.17. Proyecto de Ley N.º 1257/2011-CR, Ley que agrava los delitos de violación del secreto de las comunicaciones
10.17.1. Fórmula legal
10.17.2. Exposición de motivos
10.17.3. Comentarios
10.18. Proyecto de Ley N.º 2129/2012-CR, Ley que sanciona la venta ilegal de bases de datos y datos personales de usuarios y consumidores
10.18.1. Fórmula legal
10.18.2. Exposición de motivos
10.18.3. Comentarios
10.19. Proyecto de Ley N.º 2520/2012-PE, Ley de Represión de la Cibercriminalidad
10.19.1. Fórmula legal
10.19.2. Exposición de motivos
10.19.3. Comentarios
10.20. Proyecto de Ley N.º 2991/2013-CR, Ley que modifica la Ley N.º 30096, Ley de Delitos Informáticos
10.20.1. Fórmula legal
10.20.2. Exposición de motivos
10.20.3. Comentarios
10.21. Proyecto de Ley N.º 2999/2013-CR, Ley que modifica, incorpora y deroga diversos artículos a la Ley N.º 30096, Ley de Delitos Informáticos
10.21.1. Fórmula legal
10.21.2. Exposición de motivos
10.21.3. Comentarios
10.22. Proyecto de Ley N.º 3105/2013-CR, Ley que modifica la Ley N.º 30096, Ley de Delitos Informáticos
10.22.1. Fórmula legal
10.22.2. Exposición de motivos
10.22.3. Comentarios
10.23 Proyecto de Ley N.º 3980/2014-CR, Ley que propone modificar la Ley N.º 30096, Ley de Delitos Informáticos, modificada por la Ley N.º 30171
10.23.1 Fórmula legal
10.23.2 Exposición de motivos
10.23.3 Comentarios
10.24. Proyecto de Ley N.º 5630/2020-CR, Ley de seguridad informática y represión de los delitos informáticos
10.24.1. Fórmula legal
10.24.2. Exposición de motivos
10.24.3. Comentarios
10.25. Proyecto de Ley N.º 9136/2024-CR, Ley que modifica la Ley de Delitos Informáticos respecto a la activación y posesión ilegal de SIM Cards
10.25.1. Fórmula legal
10.25.2. Exposición de motivos
10.25.3. Comentarios
10.26. Proyecto de Ley N.º 9443/2024-CR, Ley que protege a los peruanos frente a las amenazas cibernéticas
10.26.1. Fórmula legal
10.26.2. Exposición de motivos
10.26.3. Comentarios
Epílogo
ANEXOS
Anexo A. Línea de tiempo de los ciberdelitos contra la seguridad informática
Anexo B. Dictamen de la Comisión Ad Hoc de Justicia y Derechos Humanos, recaído en los proyectos de ley N.os 034/2011-CR, 307/2011-CR y 1136/2011-CR Anexo C. Diario de debates, 12 de setiembre del 2013 Anexo D. La enseñanza de la ciberdelincuencia en la educación superior
BIBLIOGRAFÍA
Edición : 2025
Formato : 24 x 17 cm
Encolado : hot melt
Cosido : hilo vegetal
Papel : bond 75 g
Carátula : tapa dura lomo redondo
N.º pág. : 784